Domain profitieren24.de kaufen?
Wir ziehen mit dem Projekt
profitieren24.de um.
Sind Sie am Kauf der Domain
profitieren24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain profitieren24.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
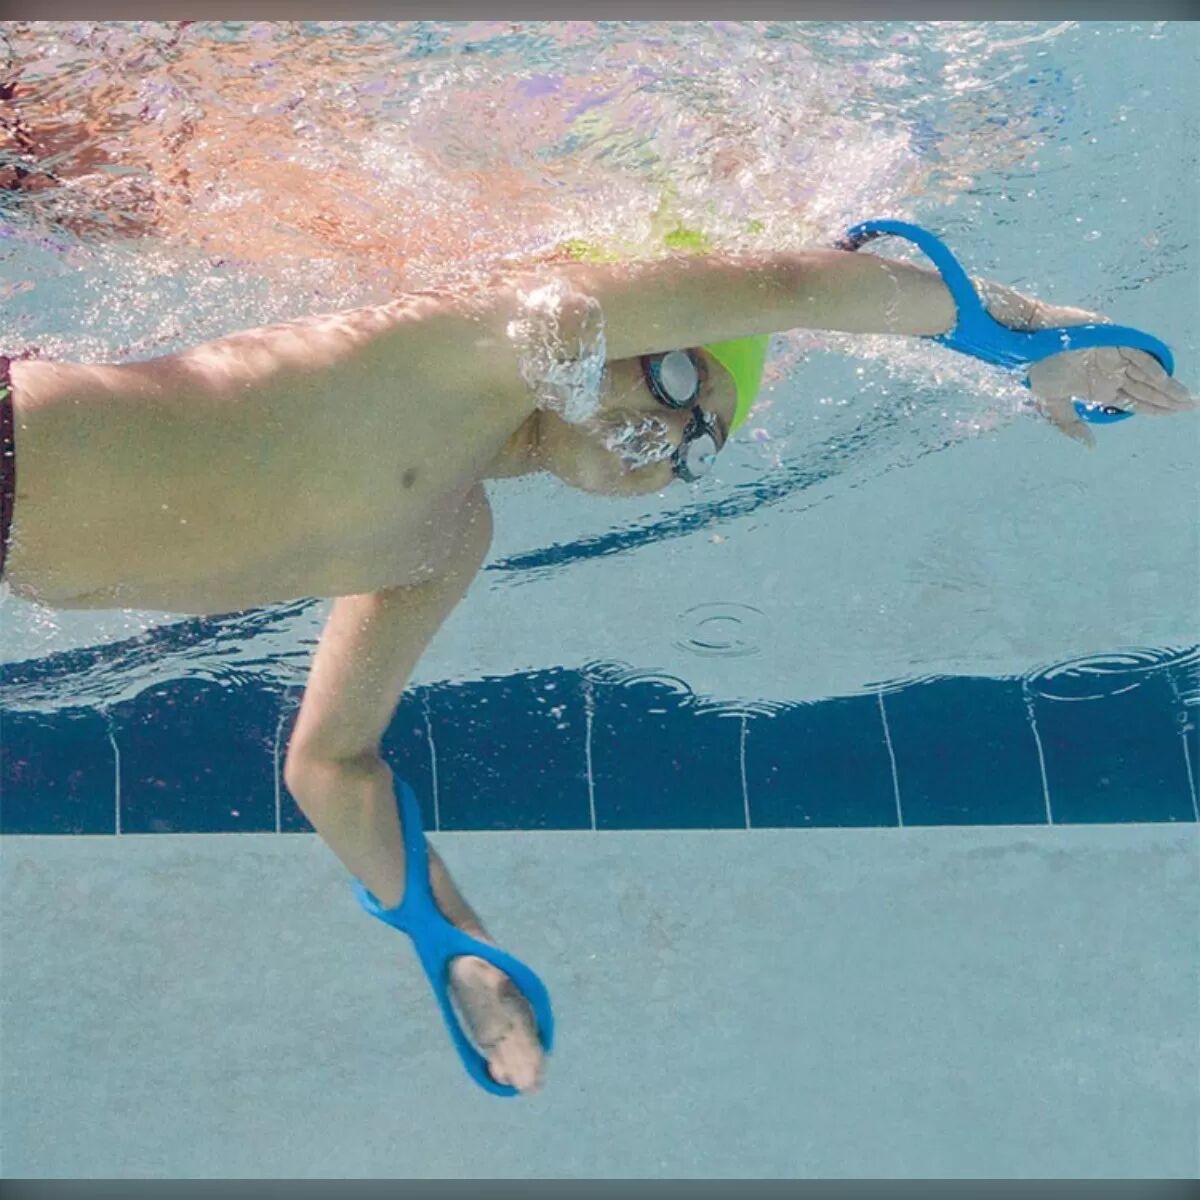
INF Schwimm-Ellbogen-Trainer: Verbesserung der Schlagtechnik & Effizienz BlauVerbessern Sie Ihre Schwimmtechnik mit dem Schwimm-Ellbogen-Trainer. Korrigiert die Handform, verbessert das Schlaggefühl und fördert eine effiziente Unterarmnutzung. Ideal für alle Niveaus. Abmessungen: 10.5cm x 34cm x 1.5cm. Korrekte Armpositionierung: Der Schwimm-Ellbogen-Trainer wurde entwickelt, um die Armpositionierung beim Schwimmen zu korrigieren und so eine korrekte Technik und maximale Effizienz zu gewährleisten. Indem er Handgelenk und Unterarm in der richtigen Position hält, hilft er Schwimmern, einen effektiveren Schlag zu entwickeln. Dies führt zu einem geringeren Widerstand im Wasser und einem erhöhten Vortrieb, was letztendlich die Schwimmgeschwindigkeit und Ausdauer verbessert. Er ist ideal für Schwimmer aller Niveaus, die ihre Technik verfeinern und bessere Ergebnisse im Pool erzielen möchten. Das Gerät fördert das Muskelgedächtnis für die korrekte Armplatzierung, was zu langfristigen Verbesserungen der Schwimmform führt. Der Schwimm-Ellbogen-Trainer ist ein unverzichtbares Werkzeug für jeden Schwimmer, der seine Technik verbessern möchte. Verbessertes Schlaggefühl: Diese Schwimmhilfe verbessert das Schlaggefühl erheblich, indem sie taktiles Feedback gibt und die richtige Muskelanspannung fördert. Die Unterarmstütze ermutigt Schwimmer, die korrekte Ellbogenposition während des gesamten Schlagzyklus beizubehalten, was zu einem kraftvolleren und effizienteren Zug führt. Dieses gesteigerte Bewusstsein führt zu einer besseren Kontrolle und Koordination im Wasser, sodass sich Schwimmer auf andere Aspekte ihrer Technik konzentrieren können, wie z. B. Körperrotation und Atmung. Das Gerät hilft Schwimmern, ein Gefühl für die korrekte Armbewegung zu entwickeln, was zu konsistenteren und effektiveren Schlägen führt. Der Schwimm-Ellbogen-Trainer ist ein unverzichtbares Werkzeug für jeden Schwimmer, der sein Schlaggefühl verbessern möchte. Optimierte Unterarmnutzung: Das 8-förmige Design des Schwimm-Ellbogen-Trainers optimiert die Unterarmnutzung während des Schwimmzugs, maximiert den Vortrieb und minimiert verschwendete Energie. Durch die Sicherung von Handgelenk und Unterarm zwingt das Gerät Schwimmer, ihre Unterarmmuskulatur effektiver einzusetzen, was zu einem stärkeren und effizienteren Zug führt. Dies führt zu erhöhter Geschwindigkeit und geringerer Ermüdung, sodass Schwimmer härter und länger trainieren können. Das Design fördert einen hohen Ellbogenfang, der für die Erzeugung von Kraft und die Aufrechterhaltung einer stromlinienförmigen Körperposition unerlässlich ist. Es ist ein wertvolles Werkzeug für Schwimmer, die ihre Schlagmechanik verbessern und Höchstleistungen erzielen möchten. Der Schwimm-Ellbogen-Trainer ist ein unverzichtbares Werkzeug für jeden Schwimmer, der seine Unterarmnutzung optimieren möchte. Spezifikationen: Farbe: Mehrere Optionen Abmessungen: Länge: 10.5 cm, Breite: 34 cm, Höhe: 1.5 cm Material: TPE+PVC Das Paket beinhaltet: Schwimm-Ellbogen-Trainer x 126,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Carrel, Lawrence: Von Dividenden profitieren für DummiesVon Dividenden profitieren für Dummies , Dividende ohne Ende Nicht allein Kursgewinne sind entscheidend für den Erfolg an der Börse, sondern auch Dividenden. Dividendenaktien sind bestens geeignet, wenn Sie als Anleger nach Investments suchen, die Ihnen Jahr für Jahr attraktive Zusatzeinkünfte bescheren. Zudem entwickeln sich auch die Kurse langjähriger Dividendenzahler meist erfreulich - ein Beleg dafür, wie clever diese Unternehmen wirtschaften. Lawrence Carrel und Judith Engst zeigen Ihnen in diesem Buch, worauf Sie bei der Auswahl von Dividendenanlagen achten müssen und wie Sie die passende Strategie finden. Sie erfahren Was eine Dividendenstrategie ausmacht Wie Sie typische Fallstricke vermeiden Welche Kriterien Ihnen helfen können, Aktien zu identifizieren, die am besten zu Ihren Bedürfnissen passen , Innenausstattung > Auto-Tuning & -Styling , Erscheinungsjahr: 20250305, Titel der Reihe: für Dummies##, Autoren: Carrel, Lawrence~Engst, Judith, Übersetzung: Dölling, Birgit, Seitenzahl/Blattzahl: 288, Themenüberschrift: BUSINESS & ECONOMICS / Personal Finance / General, Keyword: Aktie; Aktienhandel; Anlagestrategie; Börse; Dividende; Finanz- u. Anlagewesen; Finanzprodukte; Geldanlage; Private Finanzplanung; Rendite; Spezialthemen Finanz- u. Anlagewesen; Trading, Fachschema: Finanz~Anlage (finanziell) - Geldanlage~Kapitalanlage, Fachkategorie: Persönliche Finanzen, Warengruppe: TB/Wirtschaft/Wirtschaftsratgeber, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 176, Höhe: 15, Gewicht: 666, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mack, Thomas: Wege zu raschem GewinnWege zu raschem Gewinn , Dieses Buch enthält ein Eröffnungsrepertoire mit 60 Varianten, in denen sich für den Repertoirespieler Möglichkeiten zu einem raschen Gewinn ergeben, mindestens aber zu spürbarem Vorteil. Der Fokus des Repertoires liegt auf den von den Gegnern am häufigsten gespielten Varianten und dort auf Zügen, die zwar häufig gespielt werden, die aber trotzdem mehr oder weniger große Fehler sind. Die weitaus meisten dieser Varianten sind nicht in den gängigen Fallensammlungen enthalten. Schon das macht den Text zu einem Gewinn für den Leser. Die erwähnten Fehler werden von stärkeren Spielern mit Elo über 2000 nicht oder kaum gemacht, aber die Datenbanken zeigen, dass sie im Klubspielerbereich deutlich häufiger vorkommen. Dies hat der Autor in seiner Turnierpraxis mit über 1000 Turnierpartien in den letzten 20 Jahren bestätigt gefunden. Es zeigt sich, dass geeignete Stellungen eher in aggressiven Varianten vorkommen. Daher empfiehlt das Repertoire für Weiß die offenen Eröffnungen 1.e4 mit 35 Varianten. Für den Schwarzspieler bietet das Repertoire chancenreiche Antworten gegen 1.e4 im Marshall-Gambit 1...d5 2.exd5 Sf6 oder gegen 1.d4 im Winawer-Gambit 1...d5 2.c4 c6 3.Sc3 e5 und in anderen, insgesamt 25 Varianten. In allen Varianten ergeben sich bei der Widerlegung der Fehler attraktive Kombinationen, mit denen der Leser auch seine taktischen Fähigkeiten üben kann. Der Wert dieses Buches liegt in der vorteilhaften Auswertung von Partie-Datenbanken mit Hilfe der Schach-Engine Stockfish und in der geschickten Fokussierung auf die häufigsten gegnerischen Züge. Das so entstandene Repertoire hat mit 60 Varianten eine überschaubare Größe und ermöglicht es dem Repertoirespieler dennoch, für ein Maximum an Eröffnungsstellungen gut vorbereitet zu sein. , Lüfter- & Gebläsemotoren > Motorkühlung , Erscheinungsjahr: 20240621, Autoren: Mack, Thomas, Redaktion: Ullrich, Robert, Seitenzahl/Blattzahl: 172, Keyword: Eröffnungsfallen; Eröffnungsrepertoire; Kieler Falle; Schacheröffnung; Schwarz gegen Grand-Prix; Schwarzrepertoire; Weiß gegen Aljechin; Weiß gegen Caro-Kann; Weiß gegen Damenfianchetto; Weiß gegen Dreispringerspiel; Weiß gegen Französisch; Weiß gegen Königsfianchetto; Weiß gegen Nimzowitsch; Weiß gegen Philidor; Weiß gegen Pirc; Weiß gegen Russisch; Weiß gegen Sizilanisch Kalaschnikow; Weiß gegen Sizilianisch Drachen; Weiß gegen Sizilianisch Najdorf; Weiß gegen Sizilianisch Paulsen; Weiß gegen Sizilianisch Scheveningen; Weiß gegen Sizilianisch Sweschnikow; Weiß gegen Sizilianisch Taimanow; Weiß gegen Sizilianisch beschleunigter Drache; Weiß gegen Sizilianisch klassisch, Fachkategorie: Sport und Freizeit, Altersempfehlung / Lesealter: 18, ab Alter: 9, bis Alter: 99, Warengruppe: TB/Spielen/Raten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 17, Gewicht: 451, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,27,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
INF Schwimm-Ellbogen-Trainer: Verbesserung der Schlagtechnik & Effizienz BlauVerbessern Sie Ihre Schwimmtechnik mit dem Schwimm-Ellbogen-Trainer. Korrigiert die Handform, verbessert das Schlaggefühl und fördert eine effiziente Unterarmnutzung. Ideal für alle Niveaus. Abmessungen: 10.5cm x 34cm x 1.5cm. Korrekte Armpositionierung: Der Schwimm-Ellbogen-Trainer wurde entwickelt, um die Armpositionierung beim Schwimmen zu korrigieren und so eine korrekte Technik und maximale Effizienz zu gewährleisten. Indem er Handgelenk und Unterarm in der richtigen Position hält, hilft er Schwimmern, einen effektiveren Schlag zu entwickeln. Dies führt zu einem geringeren Widerstand im Wasser und einem erhöhten Vortrieb, was letztendlich die Schwimmgeschwindigkeit und Ausdauer verbessert. Er ist ideal für Schwimmer aller Niveaus, die ihre Technik verfeinern und bessere Ergebnisse im Pool erzielen möchten. Das Gerät fördert das Muskelgedächtnis für die korrekte Armplatzierung, was zu langfristigen Verbesserungen der Schwimmform führt. Der Schwimm-Ellbogen-Trainer ist ein unverzichtbares Werkzeug für jeden Schwimmer, der seine Technik verbessern möchte. Verbessertes Schlaggefühl: Diese Schwimmhilfe verbessert das Schlaggefühl erheblich, indem sie taktiles Feedback gibt und die richtige Muskelanspannung fördert. Die Unterarmstütze ermutigt Schwimmer, die korrekte Ellbogenposition während des gesamten Schlagzyklus beizubehalten, was zu einem kraftvolleren und effizienteren Zug führt. Dieses gesteigerte Bewusstsein führt zu einer besseren Kontrolle und Koordination im Wasser, sodass sich Schwimmer auf andere Aspekte ihrer Technik konzentrieren können, wie z. B. Körperrotation und Atmung. Das Gerät hilft Schwimmern, ein Gefühl für die korrekte Armbewegung zu entwickeln, was zu konsistenteren und effektiveren Schlägen führt. Der Schwimm-Ellbogen-Trainer ist ein unverzichtbares Werkzeug für jeden Schwimmer, der sein Schlaggefühl verbessern möchte. Optimierte Unterarmnutzung: Das 8-förmige Design des Schwimm-Ellbogen-Trainers optimiert die Unterarmnutzung während des Schwimmzugs, maximiert den Vortrieb und minimiert verschwendete Energie. Durch die Sicherung von Handgelenk und Unterarm zwingt das Gerät Schwimmer, ihre Unterarmmuskulatur effektiver einzusetzen, was zu einem stärkeren und effizienteren Zug führt. Dies führt zu erhöhter Geschwindigkeit und geringerer Ermüdung, sodass Schwimmer härter und länger trainieren können. Das Design fördert einen hohen Ellbogenfang, der für die Erzeugung von Kraft und die Aufrechterhaltung einer stromlinienförmigen Körperposition unerlässlich ist. Es ist ein wertvolles Werkzeug für Schwimmer, die ihre Schlagmechanik verbessern und Höchstleistungen erzielen möchten. Der Schwimm-Ellbogen-Trainer ist ein unverzichtbares Werkzeug für jeden Schwimmer, der seine Unterarmnutzung optimieren möchte. Spezifikationen: Farbe: Mehrere Optionen Abmessungen: Länge: 10.5 cm, Breite: 34 cm, Höhe: 1.5 cm Material: TPE+PVC Das Paket beinhaltet: Schwimm-Ellbogen-Trainer x 126,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Carrel, Lawrence: Von Dividenden profitieren für DummiesVon Dividenden profitieren für Dummies , Dividende ohne Ende Nicht allein Kursgewinne sind entscheidend für den Erfolg an der Börse, sondern auch Dividenden. Dividendenaktien sind bestens geeignet, wenn Sie als Anleger nach Investments suchen, die Ihnen Jahr für Jahr attraktive Zusatzeinkünfte bescheren. Zudem entwickeln sich auch die Kurse langjähriger Dividendenzahler meist erfreulich - ein Beleg dafür, wie clever diese Unternehmen wirtschaften. Lawrence Carrel und Judith Engst zeigen Ihnen in diesem Buch, worauf Sie bei der Auswahl von Dividendenanlagen achten müssen und wie Sie die passende Strategie finden. Sie erfahren Was eine Dividendenstrategie ausmacht Wie Sie typische Fallstricke vermeiden Welche Kriterien Ihnen helfen können, Aktien zu identifizieren, die am besten zu Ihren Bedürfnissen passen , Innenausstattung > Auto-Tuning & -Styling , Erscheinungsjahr: 20250305, Titel der Reihe: für Dummies##, Autoren: Carrel, Lawrence~Engst, Judith, Übersetzung: Dölling, Birgit, Seitenzahl/Blattzahl: 288, Themenüberschrift: BUSINESS & ECONOMICS / Personal Finance / General, Keyword: Aktie; Aktienhandel; Anlagestrategie; Börse; Dividende; Finanz- u. Anlagewesen; Finanzprodukte; Geldanlage; Private Finanzplanung; Rendite; Spezialthemen Finanz- u. Anlagewesen; Trading, Fachschema: Finanz~Anlage (finanziell) - Geldanlage~Kapitalanlage, Fachkategorie: Persönliche Finanzen, Warengruppe: TB/Wirtschaft/Wirtschaftsratgeber, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 176, Höhe: 15, Gewicht: 666, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mack, Thomas: Wege zu raschem GewinnWege zu raschem Gewinn , Dieses Buch enthält ein Eröffnungsrepertoire mit 60 Varianten, in denen sich für den Repertoirespieler Möglichkeiten zu einem raschen Gewinn ergeben, mindestens aber zu spürbarem Vorteil. Der Fokus des Repertoires liegt auf den von den Gegnern am häufigsten gespielten Varianten und dort auf Zügen, die zwar häufig gespielt werden, die aber trotzdem mehr oder weniger große Fehler sind. Die weitaus meisten dieser Varianten sind nicht in den gängigen Fallensammlungen enthalten. Schon das macht den Text zu einem Gewinn für den Leser. Die erwähnten Fehler werden von stärkeren Spielern mit Elo über 2000 nicht oder kaum gemacht, aber die Datenbanken zeigen, dass sie im Klubspielerbereich deutlich häufiger vorkommen. Dies hat der Autor in seiner Turnierpraxis mit über 1000 Turnierpartien in den letzten 20 Jahren bestätigt gefunden. Es zeigt sich, dass geeignete Stellungen eher in aggressiven Varianten vorkommen. Daher empfiehlt das Repertoire für Weiß die offenen Eröffnungen 1.e4 mit 35 Varianten. Für den Schwarzspieler bietet das Repertoire chancenreiche Antworten gegen 1.e4 im Marshall-Gambit 1...d5 2.exd5 Sf6 oder gegen 1.d4 im Winawer-Gambit 1...d5 2.c4 c6 3.Sc3 e5 und in anderen, insgesamt 25 Varianten. In allen Varianten ergeben sich bei der Widerlegung der Fehler attraktive Kombinationen, mit denen der Leser auch seine taktischen Fähigkeiten üben kann. Der Wert dieses Buches liegt in der vorteilhaften Auswertung von Partie-Datenbanken mit Hilfe der Schach-Engine Stockfish und in der geschickten Fokussierung auf die häufigsten gegnerischen Züge. Das so entstandene Repertoire hat mit 60 Varianten eine überschaubare Größe und ermöglicht es dem Repertoirespieler dennoch, für ein Maximum an Eröffnungsstellungen gut vorbereitet zu sein. , Lüfter- & Gebläsemotoren > Motorkühlung , Erscheinungsjahr: 20240621, Autoren: Mack, Thomas, Redaktion: Ullrich, Robert, Seitenzahl/Blattzahl: 172, Keyword: Eröffnungsfallen; Eröffnungsrepertoire; Kieler Falle; Schacheröffnung; Schwarz gegen Grand-Prix; Schwarzrepertoire; Weiß gegen Aljechin; Weiß gegen Caro-Kann; Weiß gegen Damenfianchetto; Weiß gegen Dreispringerspiel; Weiß gegen Französisch; Weiß gegen Königsfianchetto; Weiß gegen Nimzowitsch; Weiß gegen Philidor; Weiß gegen Pirc; Weiß gegen Russisch; Weiß gegen Sizilanisch Kalaschnikow; Weiß gegen Sizilianisch Drachen; Weiß gegen Sizilianisch Najdorf; Weiß gegen Sizilianisch Paulsen; Weiß gegen Sizilianisch Scheveningen; Weiß gegen Sizilianisch Sweschnikow; Weiß gegen Sizilianisch Taimanow; Weiß gegen Sizilianisch beschleunigter Drache; Weiß gegen Sizilianisch klassisch, Fachkategorie: Sport und Freizeit, Altersempfehlung / Lesealter: 18, ab Alter: 9, bis Alter: 99, Warengruppe: TB/Spielen/Raten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 17, Gewicht: 451, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,27,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.